从数据质检到运行审计:金融AI智能体如何安全且合规落地?
 分享到微信
金融AI智能体进入客服、核保、理赔和内部办公后,安全问题不再只发生在模型回答环节。数据是否可靠、调用是否越权、关键结果是否复核、事后能否还原全过程,共同决定了AI能否进入核心业务。
金融AI进入“既要应用,也要负责”的阶段
AI智能体正在从知识问答走向业务协同:它可以读取材料、调用工具、查询系统,甚至参与核保、理赔等流程。能力越接近真实业务,机构承担的责任也越具体。
6月18日,国家金融监督管理总局发布《关于银行业保险业人工智能安全开发应用的指导意见》(金发〔2026〕8号),提出“谁使用、谁负责”,并将数据准备、部署运行、维护迭代等纳入全生命周期管理;对于影响客户权益或产生财务影响的高风险场景,还强调人工审核和关键记录留存。
金融机构不能只证明“模型可用”,还要说清数据依据、调用权限、确认责任和追溯方式。
智能体风险不只来自模型
一次错误的业务结果,未必源于模型本身。字段缺失、知识过期和多系统口径冲突,会让智能体在错误基础上继续推理;当它连接文件、MCP工具或核心业务系统后,权限过大、误调用和异常写入还会把风险带到执行环节。
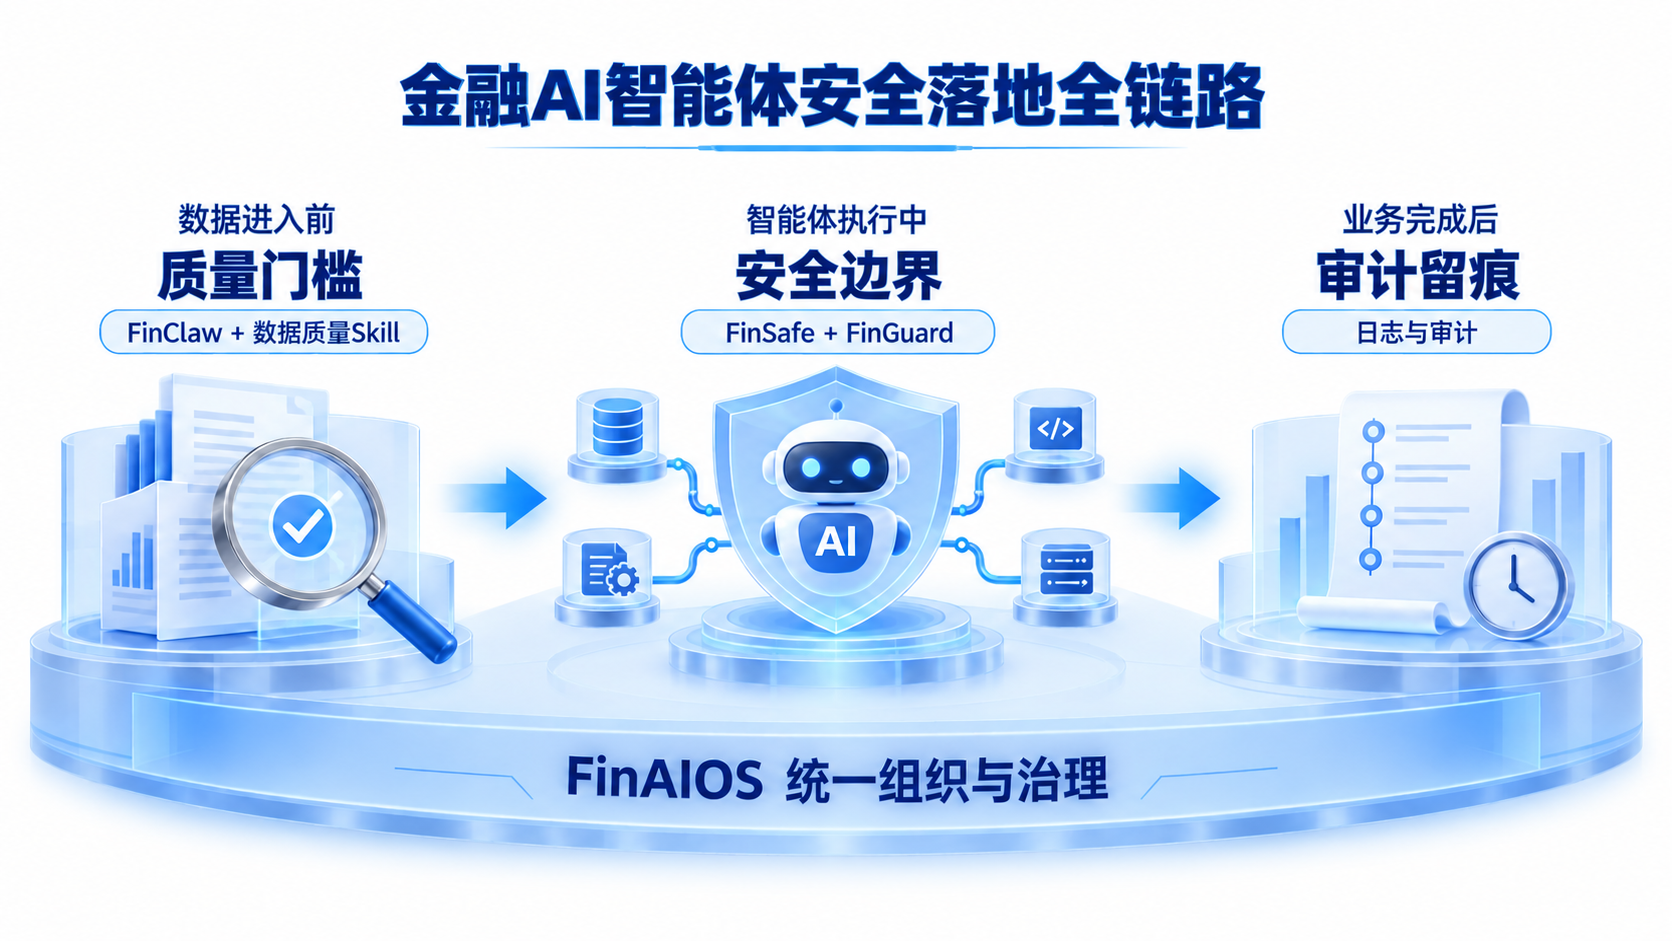
真正需要管理的是一条连续链路:数据进入前能否发现问题,智能体运行时能否守住权限边界,业务完成后能否留下足以复核的证据。
数据质检是AI安全应用的第一道关口
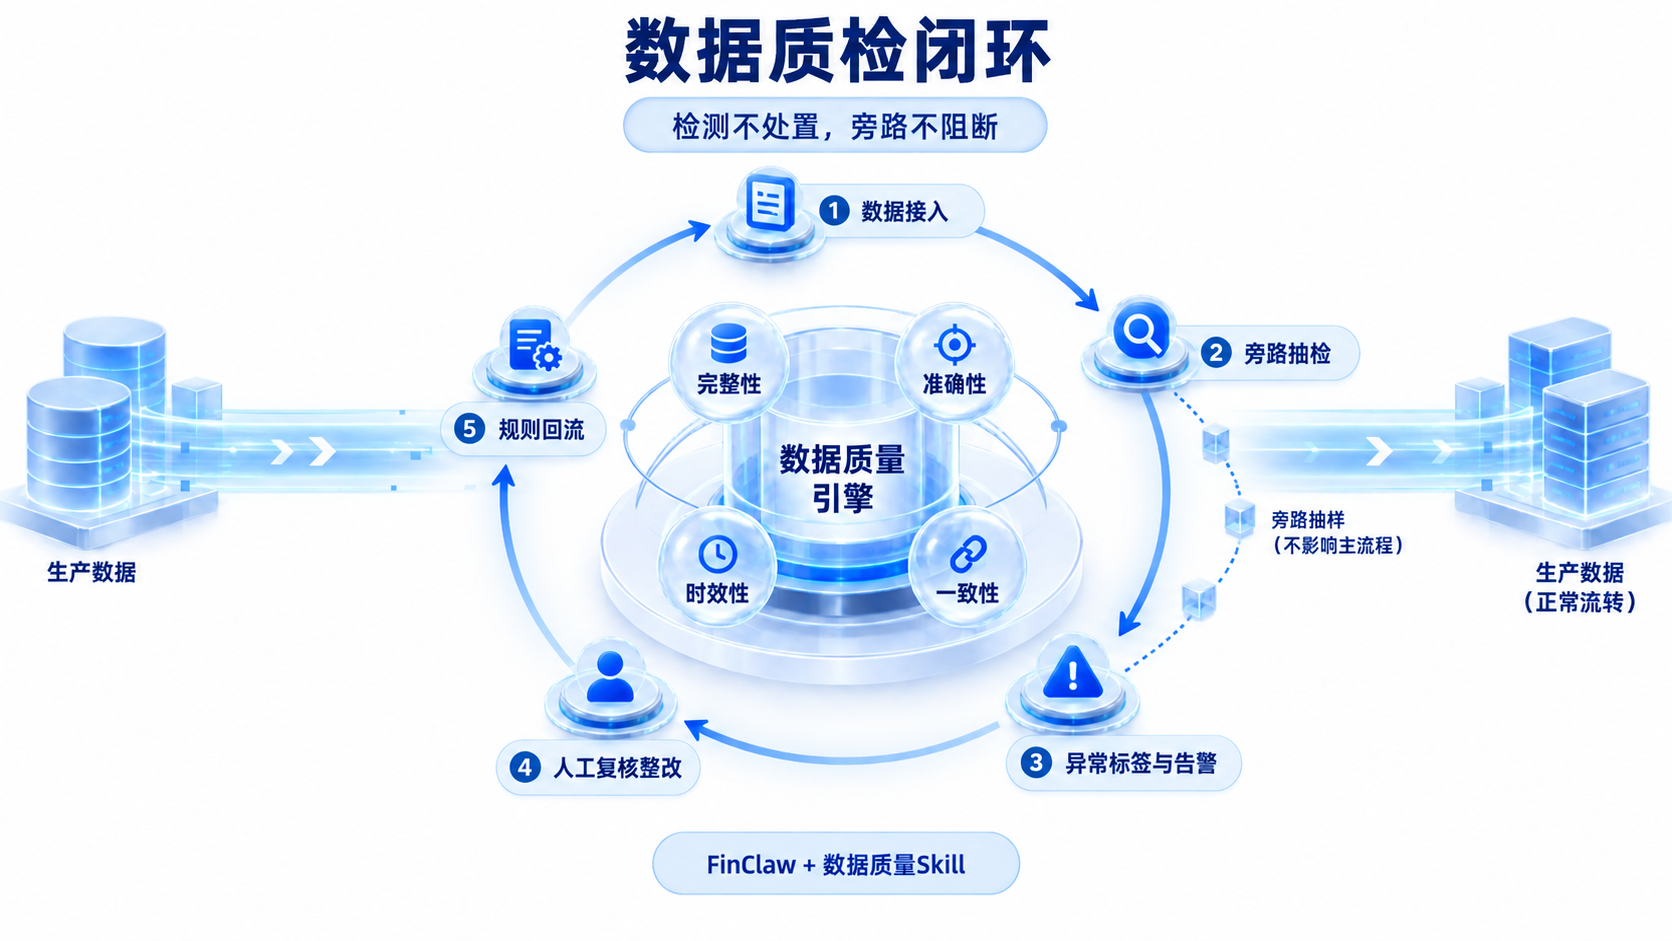
数据质检要回答的,不只是“文件能不能读”,而是“能不能成为业务判断的依据”。企业需要检查来源、完整性、准确性、时效性和多源一致性,并与分类分级、脱敏和访问规则衔接。
针对以上企业需求,凡泰极客基于FinClaw(智能体编排平台)+FinGuard(MCP 统一代理网关)的数据质检解决方案,采用旁路检测思路,以模块化能力对数据进行抽样、校验和评级。异常形成标签、告警和报告,但不在未经确认时自动修改业务数据或代替人工判断。
异常还要记录来源、触发规则和受影响字段,由责任人复核整改并回流规则;关键生成结果则设置人工复核,形成质量闭环。
让智能体在受控边界内运行
数据通过检查,并不意味着智能体可以自由执行。调用文件、网络、MCP或业务接口时,仍需按身份、岗位和任务授予最小权限,区分自动完成、二次确认与人工处理。
FinSafe可为桌面端的文件、网络和本地工具执行划定边界;FinGuard则在企业系统调用入口完成鉴权、策略控制和记录。涉及客户权益、资金或不可逆变更时,智能体只提供辅助意见,最终动作仍进入既有审批与人工复核流程,异常时回退到原流程。
审计不是只留下一条调用日志
如果日志只能看到“接口调用成功”,仍无法解释一次AI业务行为。可复核的记录需要关联用户身份、智能体与模型版本、数据来源、所用Skill、工具调用、策略命中和人工确认,形成从输入到执行结果的因果链。
客户提出异议、模型升级或策略变化时,IT、业务、合规和审计人员才能据此判断:当时用了什么数据,系统为何允许该动作,谁作出最终确认,问题发生在哪个环节。
FinAIOS如何支撑要求落地
FinAIOS把分散的控制能力组织起来:
数据进入前,FinClaw调度数据质量Skill开展旁路检查;
执行过程中,FinSafe限制本地工具边界,FinGuard对企业系统调用进行鉴权、策略控制和审计;
业务结束后,关联保存数据版本、调用路径和人工确认。
FinAIOS不替代已有数据平台、身份体系和核心业务系统,也不代替业务人员作最终判断,而是让风险点、控制措施与留痕证据建立对应。
具体合规结论仍需结合业务、制度与监管口径评估。
以保险理赔材料辅助审核场景为例
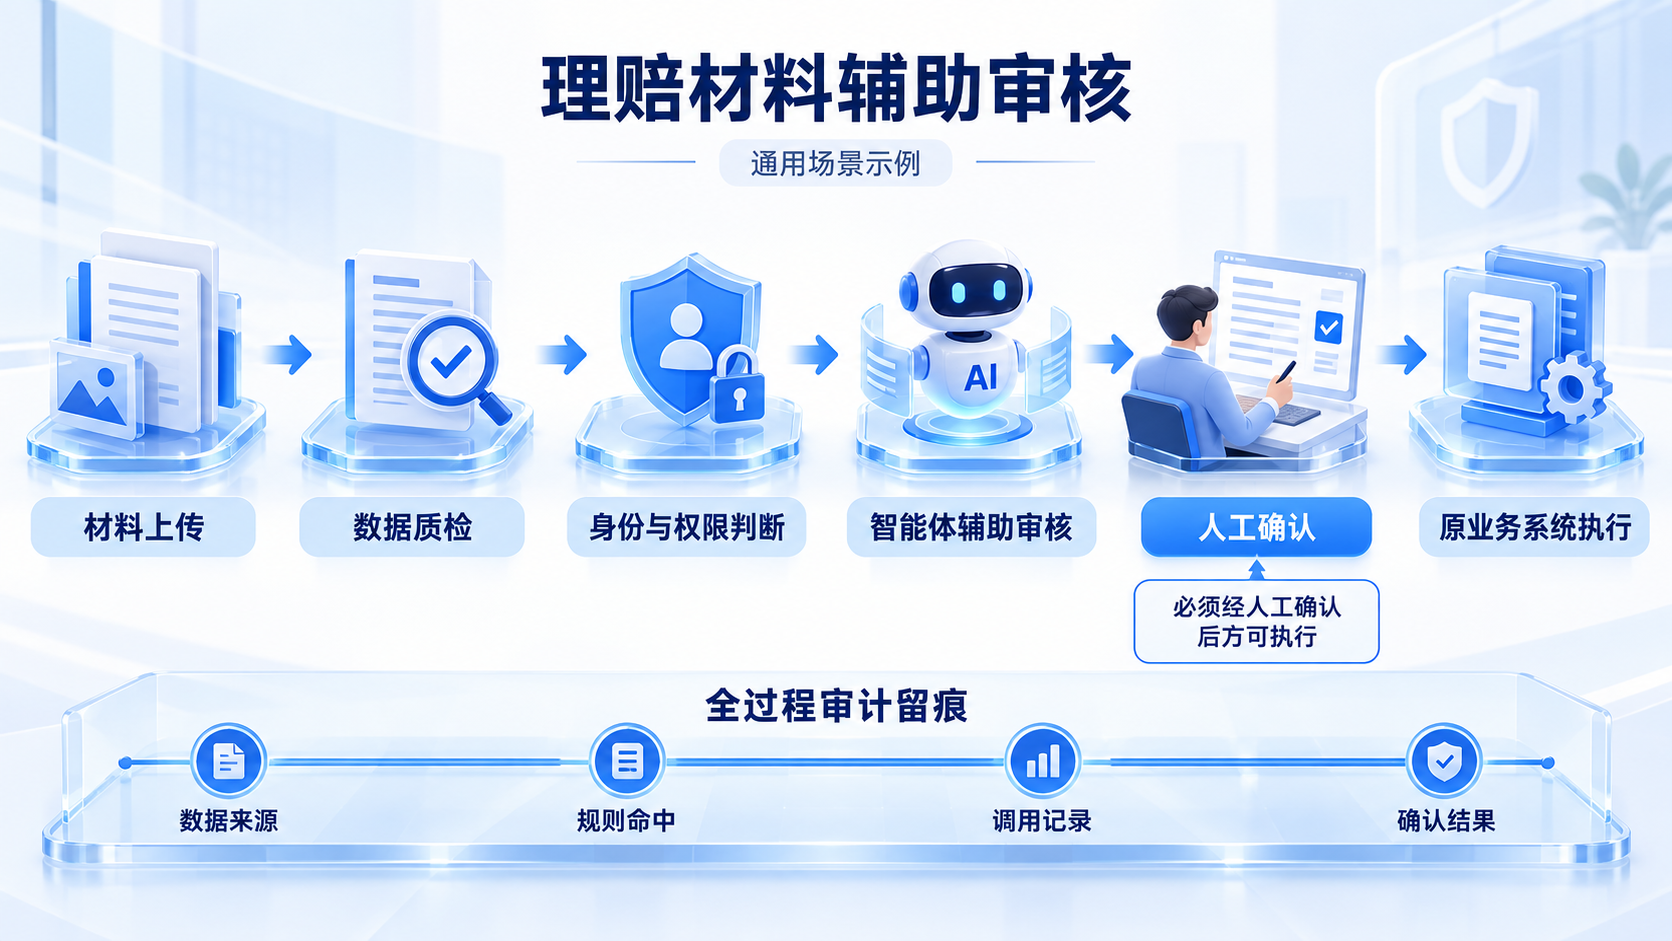
以通用的理赔材料辅助审核为例:
材料上传后,系统检查文件是否齐全、证件与保单信息是否一致、金额和日期是否冲突,并标记异常;质检结果只作辅助信息,不修改材料,也不自动作出拒赔结论。
智能体查询保单或理赔进度时,系统按员工身份判断访问范围。涉及赔付建议、客户权益或信息写入时,任务转交理赔人员确认,再由原业务系统执行,并保留数据来源、规则命中、调用和确认记录。
先保证输入质量,再约束智能体行动,最后用审计证据连接结果与责任。
合规不是限制AI,而是让AI能够进入核心业务
金融AI能否深入业务,不取决于接入多少模型,而取决于数据是否可靠、执行是否受控、结果是否复核、责任是否可追溯。只有把要求变成日常机制,业务才不会因风险不清而长期停在试用阶段。
银行、保险机构可先梳理数据来源、执行动作、人工节点和留痕证据,再判断现有系统缺少哪段控制能力。
凡泰极客可基于FinAIOS与数据质检方案,协助形成可验证、可复核的落地路径。